هر سالْ میلیونها رمزِ عبور از طریقِ نشتِ اطلاعاتِ سایتهایِ مختلف فاش میشود — و چون خیلی از افراد یک رمز را در چند سایت تکرار میکنند، یک نشتِ بهظاهر بیربط میتواند به یک حسابِ معاملاتی هم آسیب بزند. لایهیِ دفاعیای که دقیقاً برایِ همین سناریو طراحی شده، احرازِ هویتِ دومرحلهای (Two-Factor Authentication — 2FA) نام دارد.
۱) سه دستهیِ فاکتورِ احرازِ هویت
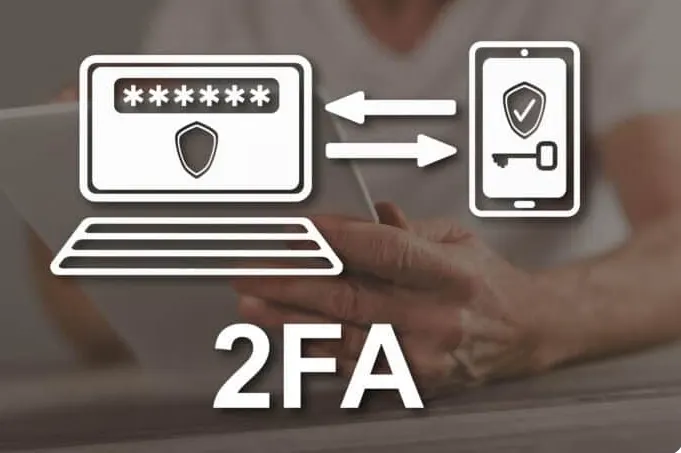
امنیتِ اطلاعات، سه دستهیِ کلیِ «فاکتور» را برایِ اثباتِ هویت به رسمیت میشناسد: چیزی که میدانید (رمزِ عبور)، چیزی که دارید (گوشیِ همراه، اپلیکیشنِ احرازِ هویت، یا یک کلیدِ سختافزاری)، و چیزی که هستید (اثرِ انگشت، تشخیصِ چهره). 2FA یعنی ترکیبِ حداقلِ دو فاکتور از دو دستهیِ متفاوت — نه صرفاً پرسیدنِ دو رمزِ عبورِ متفاوت، که هر دو در همان دستهیِ «چیزی که میدانید» قرار دارند و اگر یکی لو برود، معمولاً دیگری هم در معرضِ خطر است.
۲) چرا همهی روشهایِ 2FA همارزش نیستند
رایجترین روش، کدِ پیامکی (SMS) است — ساده، اما ضعیفترین گزینه، چون مستعدِ حملهی «سیمسواپ» (SIM Swap) است: مهاجم با فریبِ اپراتورِ مخابراتی، شمارهیِ قربانی را به سیمکارتِ خودش منتقل میکند و کدها را دریافت میکند. گزینهیِ قویتر، اپلیکیشنهایِ احرازِ هویت (مثلِ Google Authenticator) هستند که بر اساسِ استانداردِ TOTP (رمزِ یکبارمصرفِ زمانمحور) کار میکنند: هر ۳۰ ثانیه یک کدِ ۶رقمیِ جدید تولید میشود که فقط روی همان دستگاه محاسبه میشود و از طریقِ شبکهیِ مخابراتی ردوبدل نمیشود — پس در برابرِ سیمسواپ ایمن است. قویترین گزینه، کلیدهایِ سختافزاری (استانداردِ FIDO2/U2F) هستند که حتی در برابرِ حملاتِ فیشینگِ پیشرفته هم مقاوماند.
۳) چرا این موضوع برایِ یک حسابِ معاملاتی حیاتیتر است
برخلافِ یک حسابِ شبکهیِ اجتماعی، دسترسیِ غیرمجاز به یک حسابِ معاملاتی یا کیفپولِ کریپتو میتواند مستقیماً به ضررِ مالیِ برگشتناپذیر منجر شود — بسیاری از پلتفرمهایِ کریپتو، برخلافِ بانکها، امکانِ برگشتِ تراکنش را ندارند. به همین دلیل، فعالکردنِ 2FA (ترجیحاً از نوعِ اپلیکیشن، نه پیامک) رویِ هر حسابی که مستقیم یا غیرمستقیم به سرمایه دسترسی دارد، یک انتخابِ اختیاری نیست.
جمعبندی و نکاتِ عملی
- اگر گزینهی اپلیکیشن یا کلیدِ سختافزاری موجود است، پیامک را انتخاب نکنید.
- کدهایِ پشتیبان (Backup Codes) را در یک جایِ امنِ آفلاین ذخیره کنید — گمکردنِ گوشی نباید یعنی قفلشدنِ کاملِ حساب.
- 2FA را رویِ ایمیلِ اصلیتان هم فعال کنید، نه فقط حسابِ معاملاتی — چون بازیابیِ رمزِ عبورِ اکثرِ سرویسها از طریقِ همان ایمیل انجام میشود.